
índice
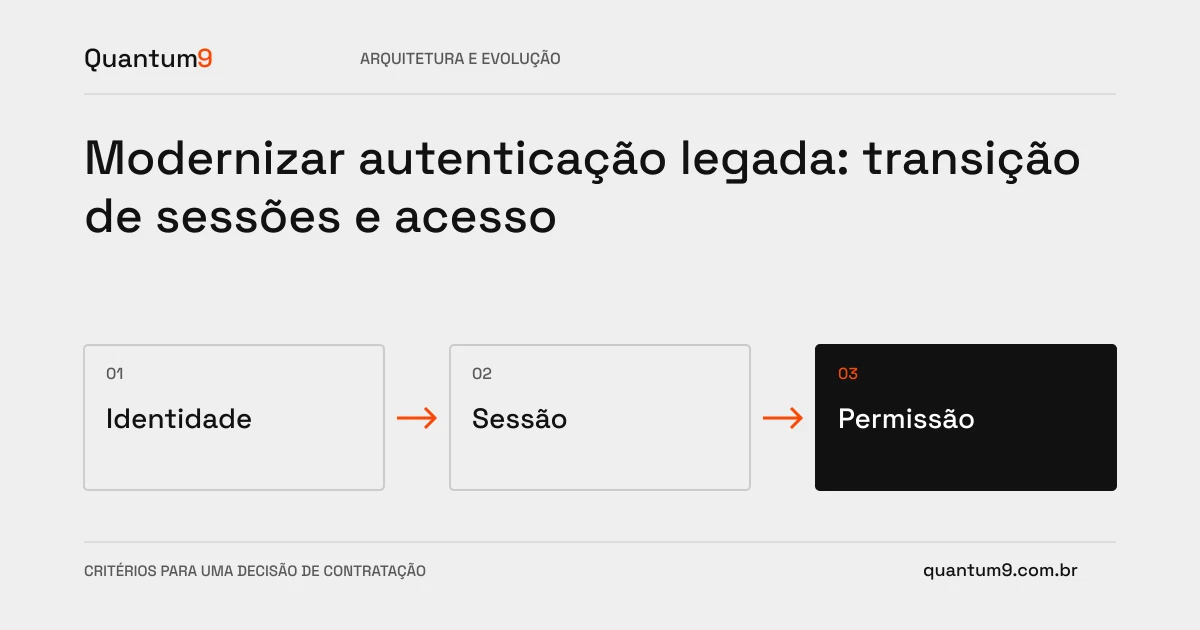
Cambiar la pantalla de inicio de sesión no moderniza toda la autenticación. Las sesiones, la recuperación de acceso, las integraciones y la vinculación a permisos deben permanecer coherentes durante toda la transición.
Cómo evaluar esta decisión
Formularios de entrada de inventario y consumidores que dependen de la identidad actual. Separar autenticación de autorización: reconocer al usuario no define lo que puede hacer. Planifique la vinculación de cuentas, el manejo de sesiones antiguas y la recuperación. Evite migraciones que creen cuentas paralelas sin preservar la correcta relación con los datos y las organizaciones.
Criterios para comparar propuestas.
- Identidad: haga coincidir cuentas antiguas y nuevas con criterios verificables.
- Sesiones: control de caducidad, revocación y convivencia temporal cuando sea necesario.
- Recuperación: pruebe el reinicio y vuelva al flujo de forma segura sin extender permisos.
Un escenario para discutir con el proveedor
Ejemplo hipotético: el nuevo proveedor autentica a una persona, pero el sistema no encuentra su vínculo con la empresa. Crear una organización vacía automáticamente puede ocultar el error y separar al usuario de sus datos.
Qué validar en el momento de la entrega
Pruebe usuarios activos, bloqueados y multivinculados, así como sesiones caducadas. Verifique la autorización en el servidor y redireccione los destinos.
Preparar la conversación sobre el proyecto.
Lleve flujos de acceso, proveedores y reglas de enlace a Quantum9. El alcance debe incluir la transición y la recuperación preservando al mismo tiempo los límites de seguridad existentes.
Arquitectura de software · Mapear la prioridad de la empresa