
índice
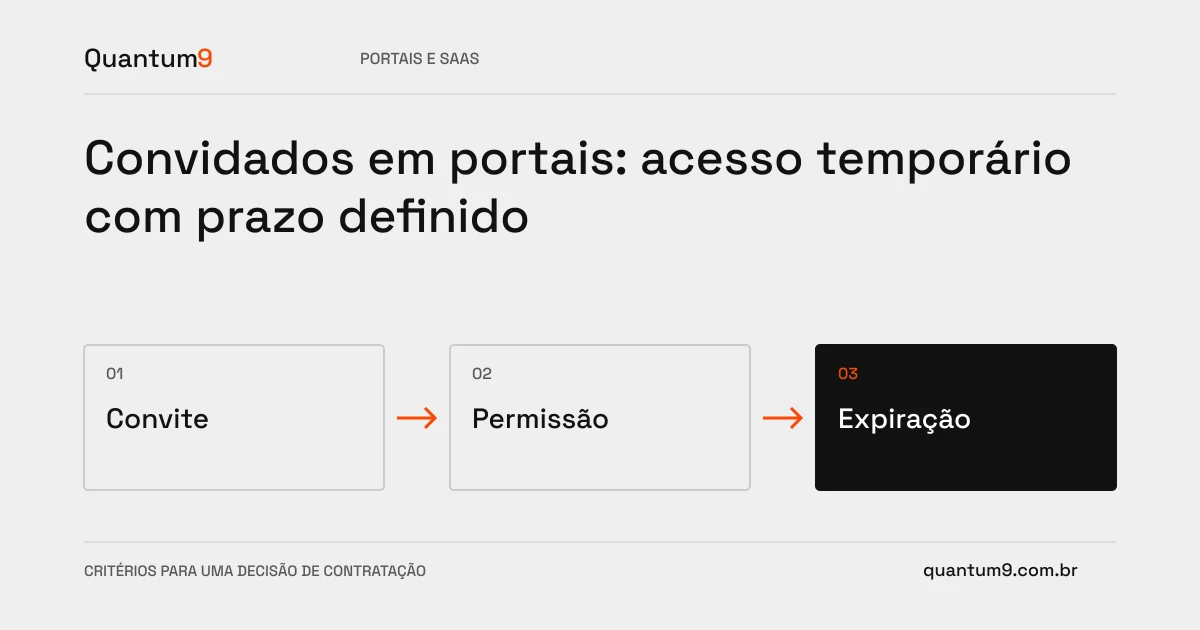
Invitar a una persona externa no debe otorgar acceso permanente por accidente. Un portal debe enumerar la invitación, el propósito, el alcance y el vencimiento, con la revocación disponible para la persona autorizada.
Cómo evaluar esta decisión
Defina qué tareas puede realizar el huésped y por cuánto tiempo. Diferenciar entre la validez de la invitación y la duración del acceso tras la aceptación. La autorización debe verificarse en el servidor para cada operación relevante, no solo al iniciar sesión. Los cambios en el enlace u organización deben actualizar el acceso y evitar una continuidad indebida.
Criterios para comparar propuestas.
- Alcance: limitar proyectos, documentos o acciones a disposición del huésped.
- Plazo: explicar el inicio, el final y quién puede renovar el acceso.
- Auditoría: otorgamiento de registros, uso relevante y revocación según la política definida.
Un escenario para discutir con el proveedor
Ejemplo hipotético: un consultor accede a documentos durante una revisión de diseño. Cerrar el enlace de invitación después de la aceptación no finaliza su sesión; la norma de autorización deberá reconocer también el final del período contratado.
Qué validar en el momento de la entrega
Pruebe la invitación caducada, el acceso revocado e intente abrir una URL guardada. Comprueba que la restricción funciona en API y archivos, además de ocultar opciones de interfaz.
Preparar la conversación sobre el proyecto.
Traiga roles externos, recursos y política de duración de Quantum9. El desarrollo debe conectar la experiencia de la invitación con un control de acceso efectivo, con una recuperación y renovación claras.
Desarrollo de portales · Mapear la prioridad de la empresa